


Після кібератаки застосунок “Повітряна тривога” отримав оновлення: яке саме


Ілюстративне фото
Розробники застосунку “Повітряна тривога” завершили відновлення його роботи після кібератаки, яка сталася 1 листопада 2026 року. Тоді хакери отримали доступ до системи та почали надсилати користувачам неправдиві сповіщення про повітряну небезпеку.
Про це повідомила команда застосунку.
Над посиленням захисту працювали компанії Ajax Systems і Stfalcon спільно з Міністерством цифрової трансформації України. Фахівці провели комплексний аудит безпеки та вдосконалили систему захисту на всіх рівнях.
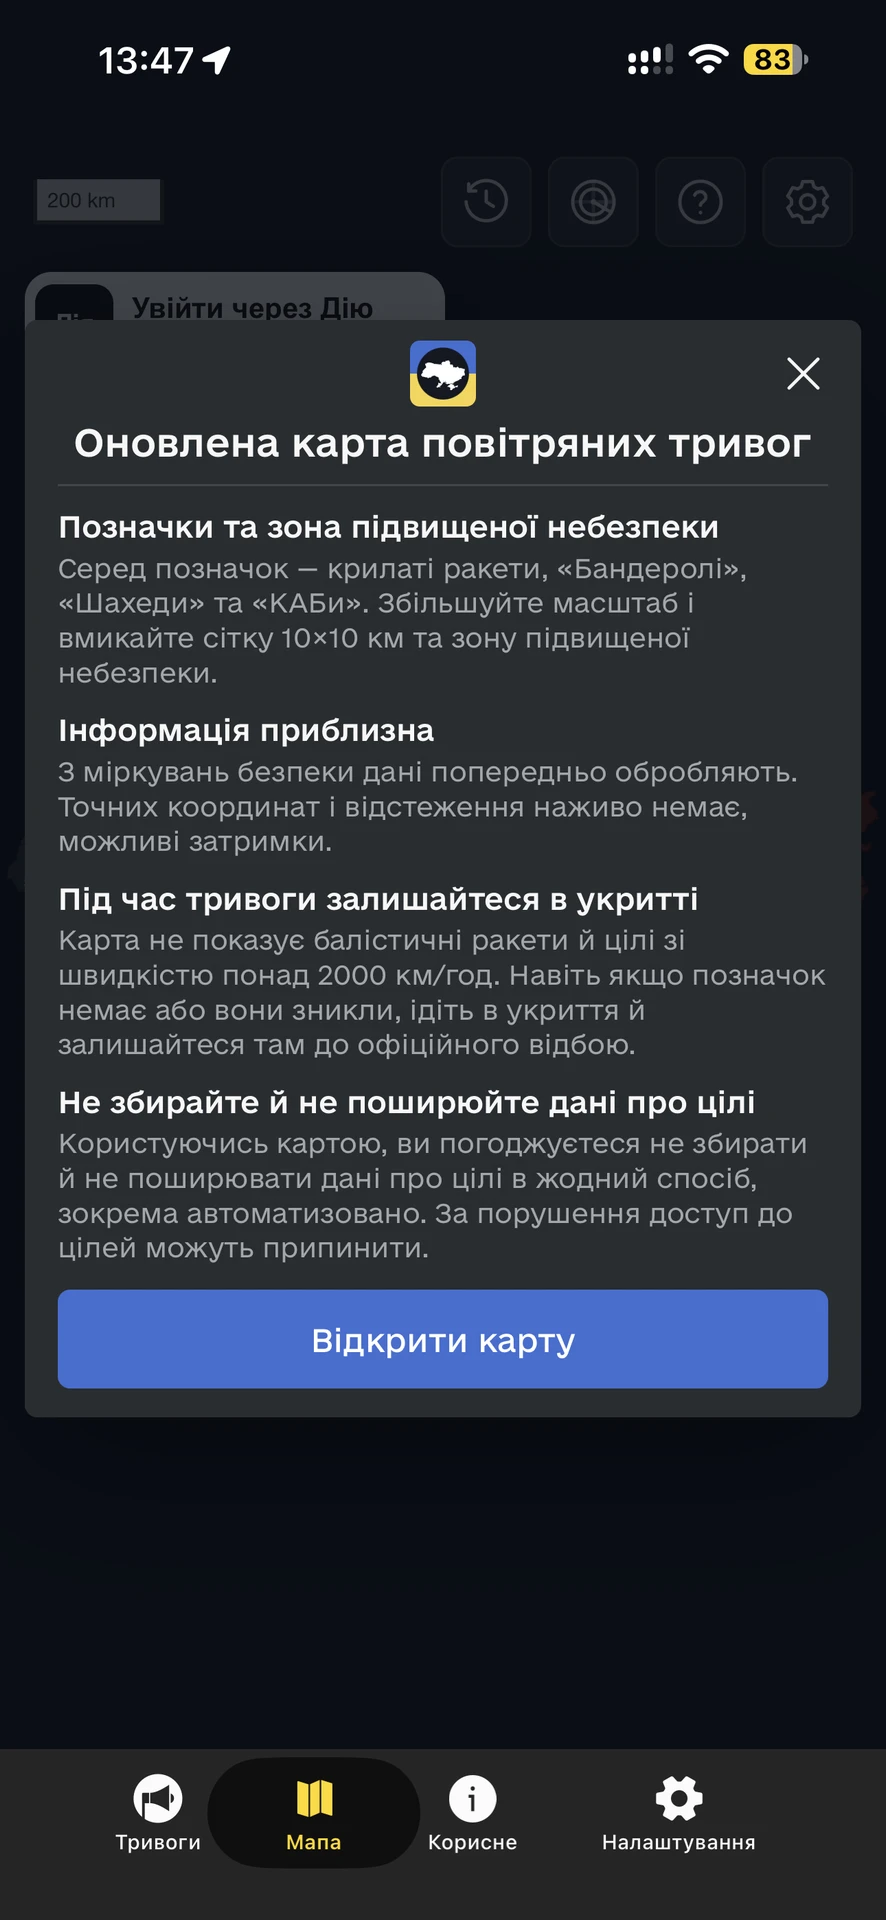
Одним із відновлених інструментів стала функція відстеження руху повітряних цілей. Водночас розробники запровадили додаткові заходи безпеки. Зокрема, за вимогою Повітряних сил ЗСУ перегляд інформації про повітряні цілі на інтерактивній карті тепер доступний лише після авторизації через “Дію”.
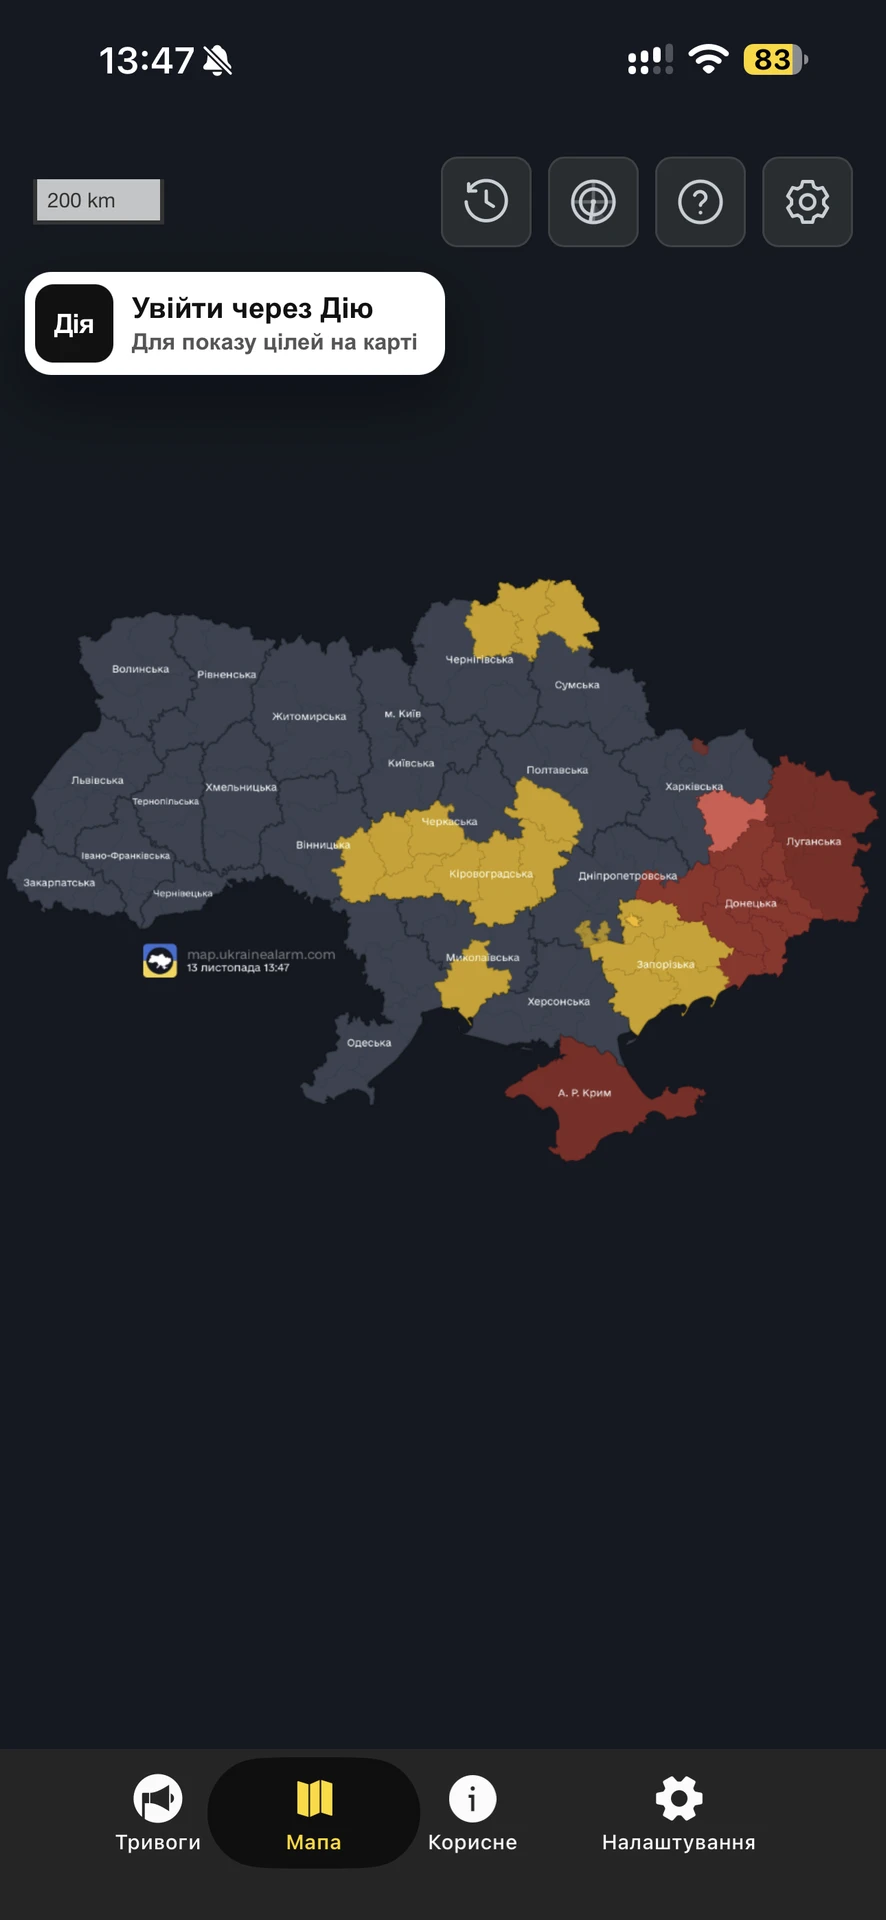
“Це дозволяє переглядати ці дані виключно верифікованим особам. Дія не передає застосунку персональних даних: вона лише підтверджує, що користувач пройшов верифікацію. “Повітряна тривога” так само не збирає і не зберігає особистої інформації”, – пояснили розробники.
Водночас для користування рештою можливостей застосунку авторизація не потрібна. Йдеться про отримання сповіщень про повітряні тривоги, перегляд рівнів небезпеки та розташування укриттів.
Щоб скористатися оновленою версією та забезпечити коректну роботу всіх функцій, користувачам рекомендують вручну оновити застосунок або встановити його повторно.
Нова версія вже доступна для завантаження в App Store та Google Play.
Раніше повідомлялось, що в ніч на 2 листопада російські хакери атакували застосунок “Повітряна тривога”. Водночас робота Повітряних сил та інших складових Сил безпеки й оборони не зазнала впливу та тривала у штатному режимі.