


После кибератаки приложение «Воздушная тревога» получило обновление: какое именно


Ілюстративне фото
Разработчики приложения «Воздушная тревога» завершили возобновление его работы после кибератаки, произошедшей 1 ноября 2026 года. Тогда хакеры получили доступ к системе и начали посылать пользователям ложные уведомления о воздушной опасности.
Об этом сообщила команда приложения.
Над усилением защиты работали компании Ajax Systems и Stfalcon совместно с министерством цифровой трансформации Украины. Специалисты провели комплексный аудит безопасности и усовершенствовали систему защиты на всех уровнях.
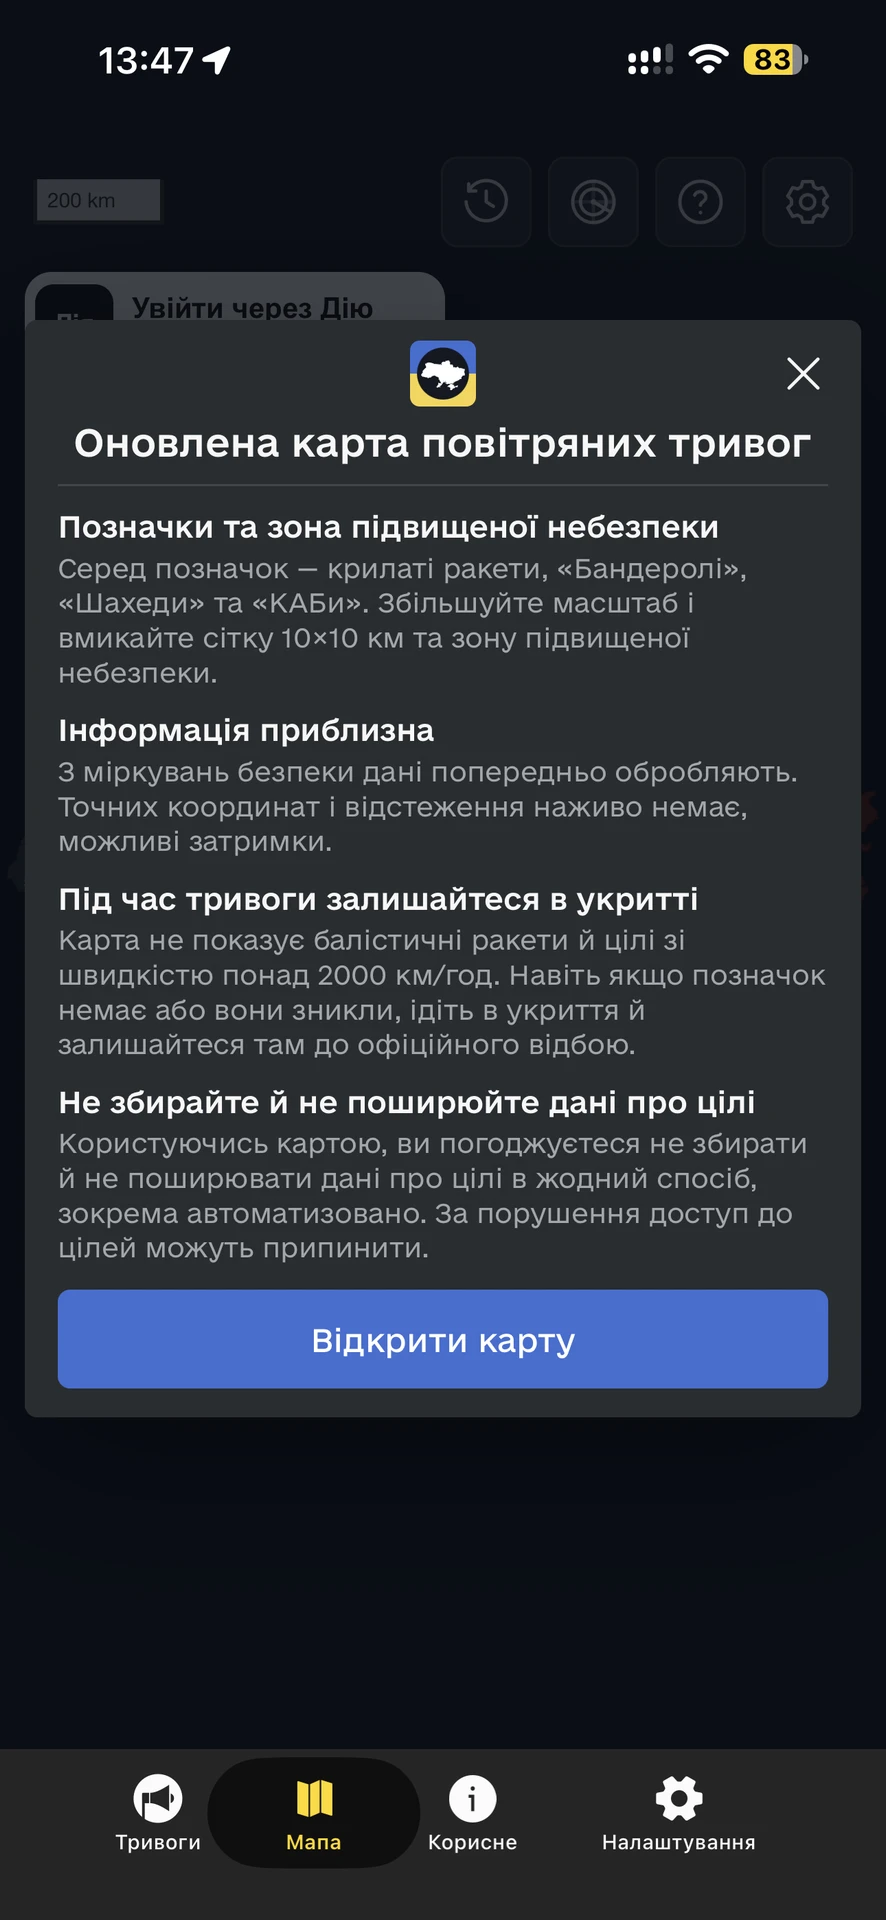
Одним из восстановленных инструментов стала функция отслеживания движения воздушных целей. В то же время разработчики ввели дополнительные меры безопасности. В частности, по требованию Воздушных сил ВСУ пересмотр информации о воздушных целях на интерактивной карте теперь доступен только после авторизации через «Дия».
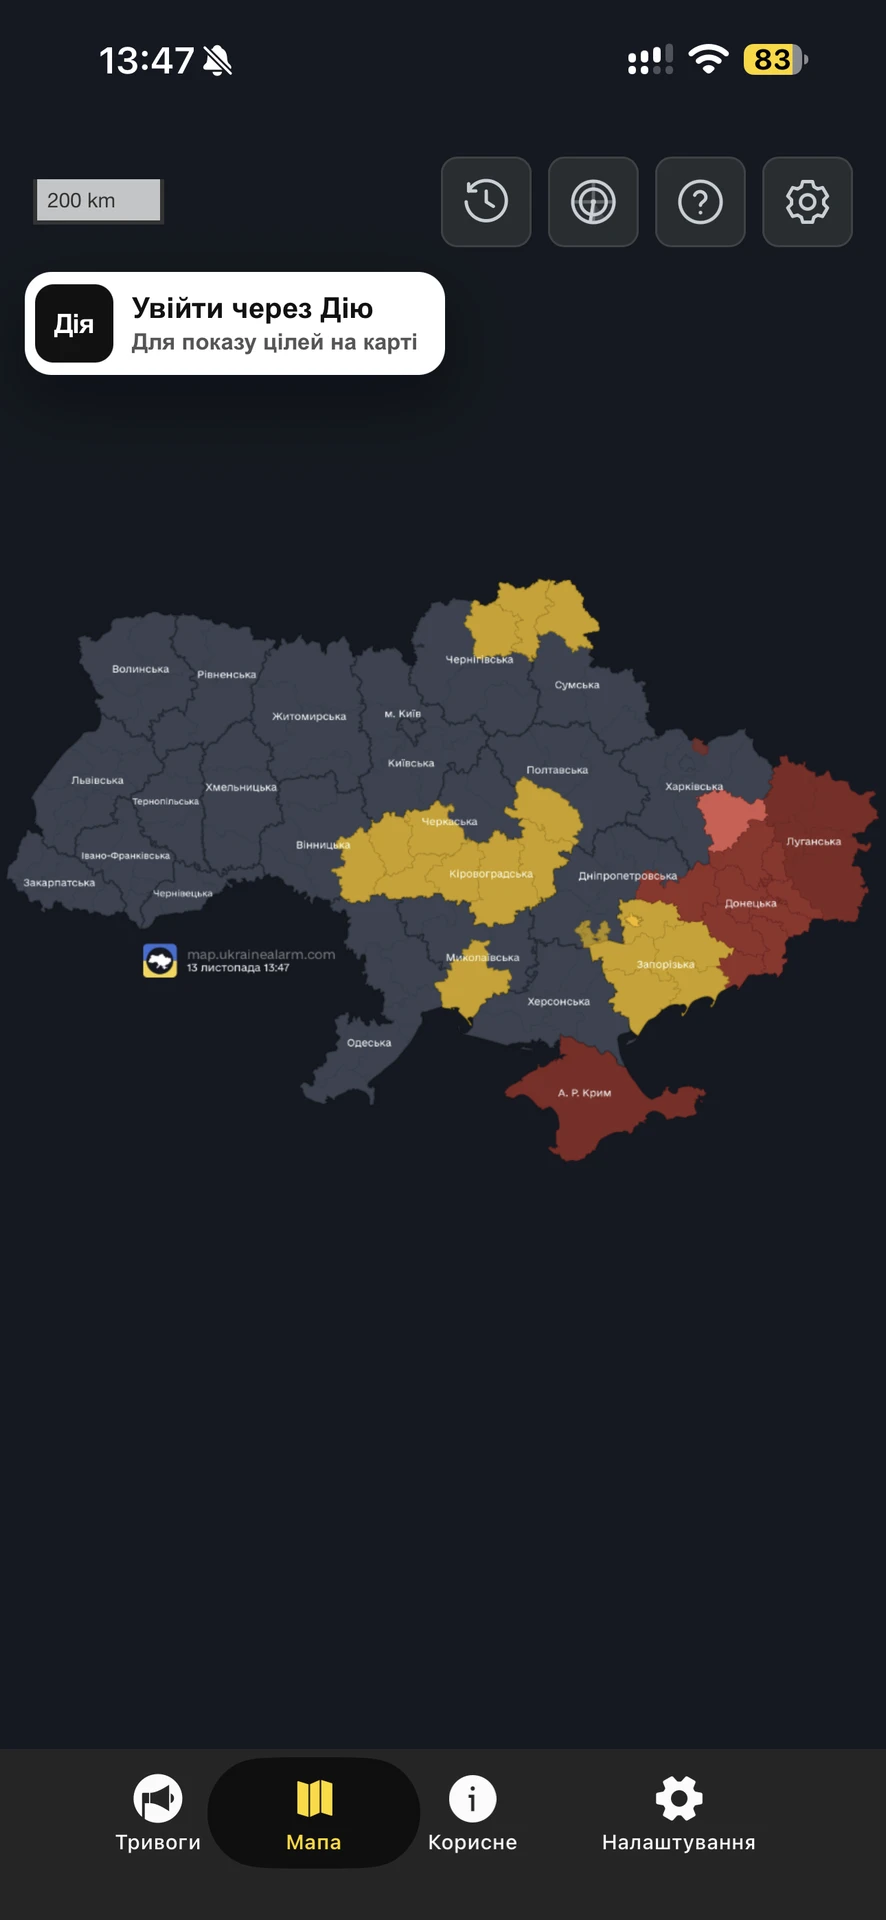
«Это позволяет просматривать эти данные исключительно верифицированным лицам. «Дия» не передает применение персональных данных: оно лишь подтверждает, что пользователь прошел верификацию. «Воздушная тревога» так же не собирает и не хранит личную информацию», — пояснили разработчики.
В то же время для использования остальных возможностей приложения авторизация не требуется. Речь идет о получении уведомлений о воздушных тревогах, просмотре уровней опасности и расположении укрытий.
Чтобы воспользоваться обновленной версией и обеспечить корректную работу всех функций, рекомендуется вручную обновить приложение или установить его повторно.
Новая версия уже доступна для загрузки в App Store и Google Play.
Ранее сообщалось, что в ночь на 2 ноября российские хакеры атаковали приложение «Воздушная тревога». В то же время, работа Воздушных сил и других составляющих Сил безопасности и обороны не испытала влияния и продолжалась в штатном режиме.